Ogni azienda mette in atto una strategia propria per difendersi dalle minacce informatiche, che evolvono in maniera davvero rapida e sono sempre più sofisticate e pericolose. In questo scenario in continuo mutamento, la cybersecurity deve quindi progredire a un passo ancora più celere, scendendo “in campo” con nuove strategie in grado di contrastare le nuove minacce e aumentare ulteriormente il livello di sicurezza in azienda. Su questo tema, InMotion ha intervistato le aziende Bosch Rexroth, Pneumax e Schaeffler che hanno condiviso la loro personale esperienza.
di Laura Alberelli
InMotion: La diffusione di competenze in ambito di cybersecurity rappresenta oggi una necessità strategica per le aziende. Da un punto di vista tecnico, quali sono le tecnologie indispensabili per garantire la sicurezza informatica di base?
Alberto Ascoli, Bosch Rexroth: Al netto delle misure tecniche prioritarie necessarie voglio sottolineare che per Bosch Rexroth la maggior sicurezza informatica possibile è figlia della sinergia tra due fattori: apertura e collaborazione. È la filosofia che sta alla base di ctrlX AUTOMATION, la nostra piattaforma di automazione. Noi abbiamo fatto la scelta di dare possibilità ad aziende che hanno competenze che noi non vantiamo di poter portare le proprie soluzioni software al cliente finale semplicemente aderendo al nostro ecosistema.
Giacomo Ronzulli, Pneumax: Garantire la protezione dei sistemi informatici significa consentire lo svolgimento di tutte le attività e processi aziendali che trattano dati; oggi questo è possibile solo sviluppando un vero e proprio ecosistema informatico trasversale alle varie funzioni, più che un singolo tool o software. Da qui l’esigenza di implementare l’immancabile firewall, robusto e sempre aggiornato, l’autenticazione avanzata e multifattore delle identità, la crittografia dei dati, l’EDR al posto dei vecchi antivirus basati su firme e la segmentazione logica delle VLAN con la conseguente protezione capillare e per protocollo. Questi strumenti riducono i rischi di accessi non autorizzati e proteggono i sistemi IT e OT risultando di fondamentale importanza.
Mauro Rizzolo, Schaeffler: La sicurezza informatica di base si fonda su un insieme di tecnologie indispensabili che agiscono su più livelli per prevenire, rilevare e mitigare le minacce. La sicurezza del perimetro e della rete, la protezione degli endpoint, la sicurezza dei dati e degli accessi costituiscono le tecnologie fondamentali dal punto di vista tecnico. Fondamentale poi per un approccio proattivo sono il monitoraggio e l’analisi.
InMotion: La cybersecurity ha un legame stretto con la trasformazione digitale. Secondo lei, può diventare un elemento chiave per il successo di un’azienda?
Alberto Ascoli, Bosch Rexroth: La cybersecurity è già un elemento cruciale in termini di competitività di un’organizzazione. Lo è alla luce del fatto che la crescente necessità di accesso ai dati industriali, unitamente alla diffusione dell’Industrial Internet of Things (IoT), ha inevitabilmente aumentato le potenziali vulnerabilità dei sistemi. Ne deriva che moltissime aziende hanno acquisito la consapevolezza di quanto sia urgente e ineludibile adottare strumenti avanzati per proteggere le proprie infrastrutture.
Giacomo Ronzulli, Pneumax: Sì, è un fattore strategico. La sicurezza informatica tutela dati e processi che rappresentano il vero patrimonio delle aziende. Garantisce, inoltre, continuità operativa e rafforza la relazione di fiducia con tutta la supply chain che sempre più necessità di collaborazione, condivisione e partnership relativamente agli obiettivi e alle strategie in atto per perseguirli. Senza certezze sulla protezione e la tutela del proprio patrimonio, la trasformazione digitale rischia di essere vulnerabile. Investire in cybersecurity significa creare basi solide per innovare e restare competitivi.
Mauro Rizzolo, Schaeffler: Assolutamente sì, la cybersecurity non è solo un costo o un problema tecnico, ma può e deve diventare un elemento chiave e strategico per il successo e il vantaggio competitivo di un’azienda, specialmente nell’era della trasformazione digitale. Basta pensare al fatto che la cybersecurity è un abilitatore della trasformazione digitale e dell’innovazione, un fattore di fiducia e lealtà del cliente e una garanzia della continuità operativa.
InMotion: Se si parla di cybersecurity non si fa riferimento solo all’aspetto tecnologico. Per la sua introduzione e diffusione in azienda, è richiesta anche la partecipazione attiva del lavoratore. In che modo è possibile aumentare la consapevolezza e il coinvolgimento degli operatori?
Alberto Ascoli, Bosch Rexroth: Per costruire un’organizzazione realmente sicura è fondamentale promuovere una cultura condivisa della sicurezza. Questo significa investire in formazione continua, effettuare simulazioni realistiche di attacchi e responsabilizzare ogni singolo collaboratore affinché metta costantemente in atto procedure, comportamenti e abitudini tali da assicurare l’efficacia dei sistemi di difesa dispiegati.
Giacomo Ronzulli, Pneumax: La tecnologia è necessaria poiché è un fattore abilitante, ma non basta: serve diffondere la cultura della sicurezza informatica nella quotidianità delle persone. Formazione, simulazioni di phishing, comunicazione chiara e strumenti semplici aiutano gli utenti a riconoscere pericoli e prevenire rischi. Dobbiamo essere consapevoli che l’evoluzione tecnologica riguarda anche strumenti e modalità di “attacco”: oggi non si tratta più di capire “se” saremo colpiti, ma “quando”. La capacità di riconoscere una “nuova” forma di attacco è una prerogativa dei sistemi di protezione e per farlo Pneumax integra sistemi AI che rilevano anomalie agendo immediatamente quando identificano eccezioni nel comportamento consueto.
Mauro Rizzolo, Schaeffler: L’errore umano è spesso l’anello debole e la causa scatenante della maggior parte degli incidenti informatici: per questo, la consapevolezza e il coinvolgimento attivo dei dipendenti sono la prima linea di difesa dell’azienda.
Per aumentare l’attenzione e trasformare i lavoratori in “firewall umani”, è necessario adottare un approccio strategico che vada oltre i noiosi corsi frontali una tantum. Questo è ciò che facciamo in Schaeffler. Bisogna implementare una strategia di formazione interattiva e continua: la formazione deve essere pratica, coinvolgente e costantemente aggiornata per riflettere le minacce emergenti. È fondamentale poi il coinvolgimento del management e la chiarezza del ruolo: la cultura della security deve partire dall’alto ed essere percepita come una responsabilità condivisa. Bisogna infine integrare la sicurezza nel flusso di lavoro quotidiano: la sicurezza non deve essere un ostacolo, ma parte integrante del modo in cui si lavora.
InMotion: La cybersecurity influenza in qualche modo lo sviluppo delle vostre soluzioni? Per la sua azienda rappresenta un limite oppure uno stimolo ad ampliare le potenzialità dei vostri prodotti?
Alberto Ascoli, Bosch Rexroth: Per Bosch Rexroth la sicurezza informatica è una priorità, testimoniata dal fatto che progettiamo e realizziamo prodotti “secure by design”, cioè nativamente sicuri. Significa che vengono consegnati al cliente già protetti, al punto che è ragionevole affermare che eventuali falle di sicurezza si possano manifestare unicamente se l’utente agisce intervenendo in maniera consapevole sul prodotto stesso, in caso disattivi gli strumenti di sicurezza presenti o non provveda agli aggiornamenti che regolarmente rilasciamo.
Giacomo Ronzulli, Pneumax: Per Pneumax la cybersecurity è uno stimolo. Sapere di operare in un ambiente protetto consente di lavorare in serenità e con “le spalle coperte”. Integrare protocolli sicuri nei nostri sistemi e soluzioni IoT ci consente di offrire prodotti affidabili e connessi, in linea con Industria 4.0. Avere una cultura aziendale orientata alla cybersecurity vuol dire infatti lavorare sia sui propri processi che sui prodotti, predisponendoli perché possano essere integrati in sistemi e macchine progettati a loro volta per garantire sicurezza e flessibilità. Non è facile ma certo non rappresenta un limite, piuttosto un elemento in più da considerare e dunque un’opportunità per innovare.
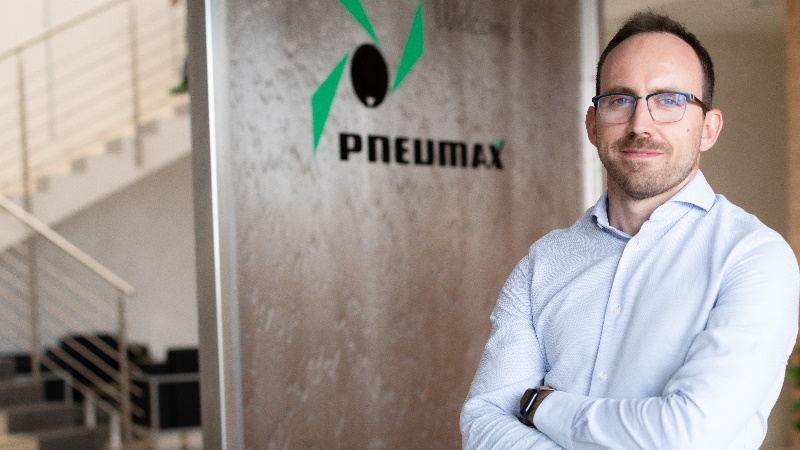
Giacomo Ronzulli, IT Manager Pneumax.
Mauro Rizzolo, Schaeffler: Quando la cybersecurity è percepita come un limite, la sicurezza è generalmente dovuta a un approccio reattivo, la cosiddetta security by patching, che introduce tensioni e rallentamenti all’ultimo minuto. Ma la cybersecurity non è un limite, bensì un potente stimolo ad ampliare le potenzialità dei prodotti e delle soluzioni aziendali, riducendo i costi a lungo termine e velocizzando lo sviluppo.